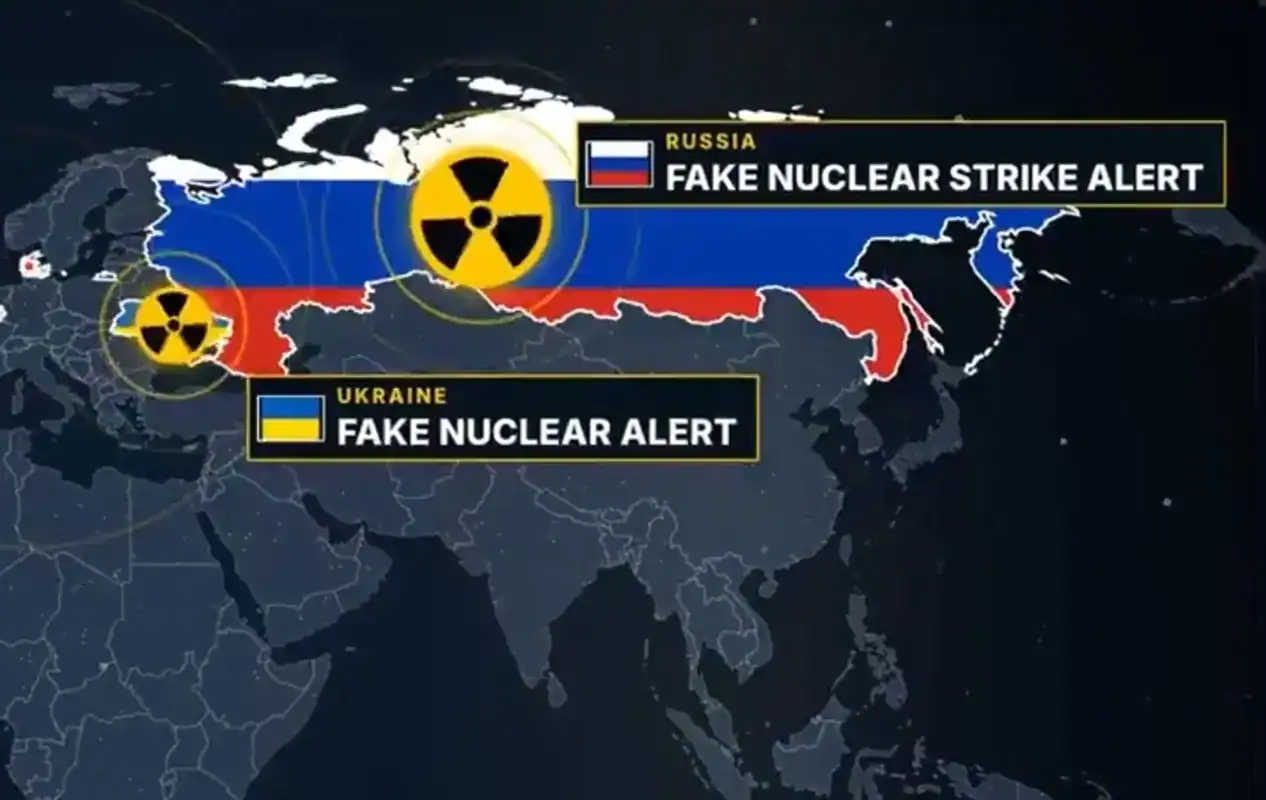
Ucrania y Rusia informaron de que sus aplicaciones de alerta fueron objeto de ciberataques durante la noche del domingo 1 de noviembre. Estas plataformas móviles envían avisos de ataques aéreos y alertan a la población de la aproximación de misiles y drones. También indican a los residentes que busquen refugio o se dirijan a un búnker.
El incidente podría ser la primera intrusión de esta escala desde el comienzo de la guerra, ya que interrumpió directamente uno de los principales canales que utilizan las autoridades para orientar a la población. En Kiev, los residentes recibieron durante la noche varios avisos inusuales en un intervalo de aproximadamente una hora.
Por lo general, la población recibe varios avisos al día sobre la aproximación de drones o misiles rusos. Tras cuatro años viviendo en una zona de guerra, los residentes se han habituado a las alertas que reciben en sus teléfonos, a menudo seguidas por el sonido de las sirenas en las calles. Sin embargo, los mensajes de esa noche advertían de riesgos distintos: una posible amenaza de radiación nuclear, un ataque químico e incluso combates en las calles de Kiev.
Una de las notificaciones se envió en ruso, un hecho que apuntaba a que la situación era, como mínimo, inusual. Los mensajes recibidos fueron los siguientes:
– 22:47: «Amenaza de radiación. Se ha declarado una amenaza de radiación en Kiev».
– 22:48: «¡Hola! Habrá una alerta nuclear en toda Ucrania. No os preocupéis, es el Oreshnik volando». El mensaje estaba escrito en ruso.
– 22:49: «Amenaza química. Existe el riesgo de un ataque químico en Kiev. No salgáis de casa».
– 22:49: «Amenaza de combates en las calles. Se están produciendo combates en las calles de Kiev. No salgáis de casa».
– 23:53: se envió un aviso de fin de alerta.
En menos de una hora, las autoridades ucranianas publicaron mensajes en Telegram en los que afirmaron que creían que el sistema de las aplicaciones había sido comprometido. El canal de alertas de ataques aéreos comunicó que «partes no autorizadas» habían interferido en el sistema, que fue desconectado temporalmente. Las autoridades recomendaron a los usuarios que no accedieran a enlaces incluidos en «notificaciones sospechosas».
La Fuerza Aérea ucraniana publicó en Telegram: «La aplicación de alerta aérea probablemente ha sufrido una interferencia hostil. ¡No hay amenaza de radiación! Manteneos tranquilos y seguid nuestras actualizaciones en nuestro canal». El aviso distinguía así entre las notificaciones recibidas por la aplicación y la información difundida por la propia Fuerza Aérea.
En Rusia, las autoridades afirmaron el lunes 2 de noviembre que unos hackers habían conseguido acceder a la aplicación móvil del Ministerio de Situaciones de Emergencia y enviar información falsa. El ministerio informó de que había retirado temporalmente la aplicación del servicio, pero aseguró a la población que el sistema de alerta más amplio seguía funcionando.
Ese sistema incluye mensajes SMS, emisiones, sirenas en las calles y altavoces. Por tanto, la retirada temporal de la aplicación no suponía, según el ministerio, la interrupción de todos los medios de aviso a la población. El organismo ruso no identificó a los responsables del ataque.
Los medios ucranianos informaron, sin embargo, de que el grupo cibernético ucraniano Atesh había reivindicado el envío de los mensajes. Según esas informaciones, las notificaciones también incluían amenazas nucleares. La atribución de los mensajes al grupo fue recogida por la prensa ucraniana; el Ministerio de Situaciones de Emergencia ruso no señaló quién estaba detrás de la intrusión.
El episodio afectó a aplicaciones distintas en ambos países, pero en los dos casos las autoridades comunicaron interferencias o accesos no autorizados y mensajes falsos. Las aplicaciones sirven para transmitir avisos de emergencia, mientras que los canales alternativos —como las sirenas y los SMS— permiten difundir alertas por otras vías. La información procede del diario británico The Guardian.